Engineering & Absicherung funktionaler Sicherheit
- Begleitung und Assurance für funktionale Sicherheit
- Verifikation / Validierung / Qualifikation
- Prüf- und Nachweisplanung
Funktionale Sicherheit und Cybersicherheit: von der Entwicklung bis zum Betrieb – abgestimmt auf Ihre Anwendung.
Safe · Modular · Secure by Design
HintergrundbildKI-generierte Konzeptvisualisierung
Systemverständnis, Engineering und Nachweise für Industrie und Bahn.
Entwicklung · Absicherung · Normen
Anwendungsbereiche
Eine Sicherheitsfunktion reicht vom Erfassen eines Zustands bis zur wirksamen Reaktion. Wir betrachten diese Wirkungskette mit Hardware, Software und Schnittstellen. Systemauslegung mit ETENAR Safe Config und Engineering mit ETENAR Safe Kit bleiben dabei auf dieselben Anforderungen ausgerichtet.
Gefährdungen, Sicherheitsfunktionen und Einsatzbedingungen beschreiben. Die erforderliche Risikominderung und das anwendbare Regelwerk bestimmen die Anforderungen an die Funktion.
Funktionen den Bausteinen zuordnen, Schnittstellen und Fehlerreaktionen festlegen. Klare Modulgrenzen machen Abhängigkeiten sichtbar und unterstützen spätere Änderungen.
Prüfen, ob die Umsetzung ihre Anforderungen erfüllt und die Sicherheitsfunktion für die Anwendung geeignet ist. Testfälle, Ergebnisse und Abweichungen bleiben nachvollziehbar zugeordnet.
Wartung, Prüfungen und neue Systemstände einbeziehen. Bei Änderungen auch Auswirkungen auf unveränderte Teile bewerten und festlegen, welche Nachweise weiter anwendbar sind.
Ein gemeinsamer Systemstand: Anforderungen, Konfiguration, Software und Prüfergebnisse bilden die Grundlage für Integration und Weiterentwicklung.
Modernisierung planenSchutzfunktionen für Bereitstellung, Betrieb, Aktualisierung und Service.
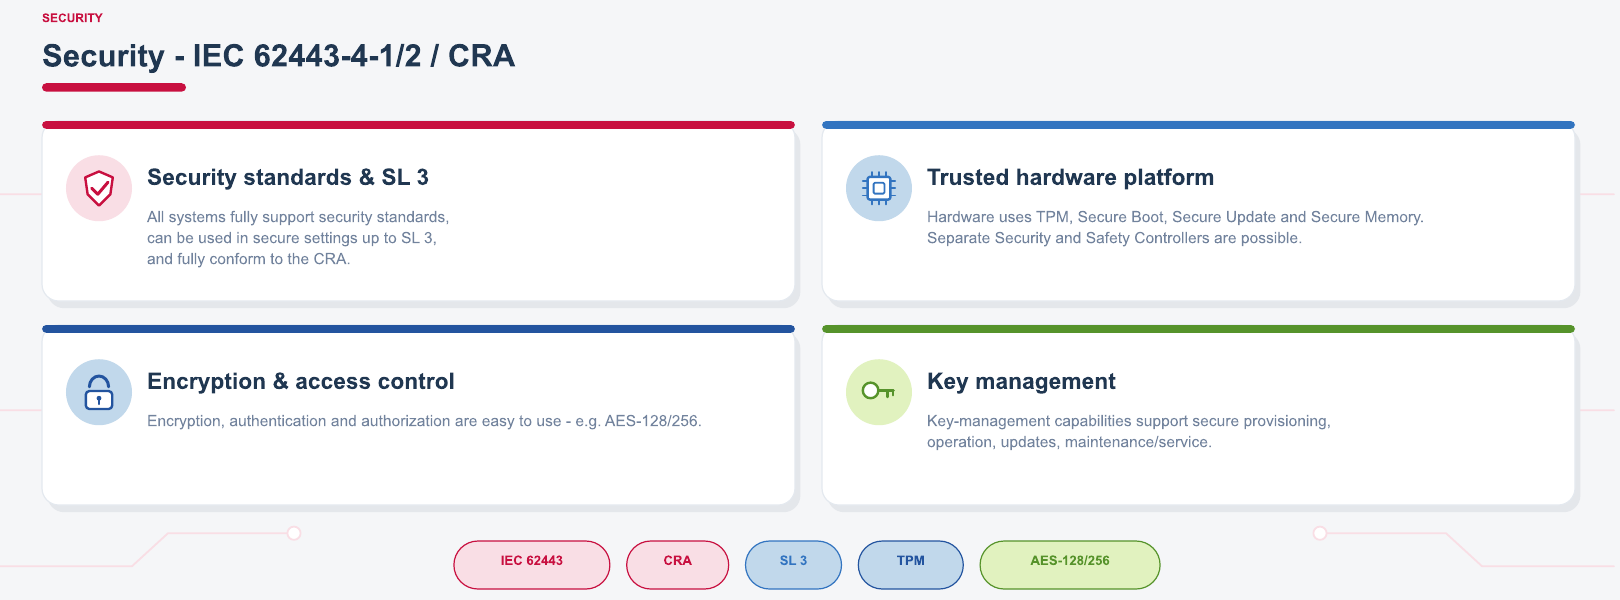
IEC 62443: Entwicklungsprozess (4-1), Komponenten (4-2), Systeme (3-3). Anwendbare CRA-Anforderungen werden im Produkt- und Entwicklungsprozess berücksichtigt.
Ausgewählte Konfigurationen können TPM-gestütztes Vertrauen, Secure Boot, sichere Updates und geschützten Speicher umfassen.
Authentifizierung, Autorisierung und Verschlüsselung werden im Security-Konzept festgelegt. Die gewählte Variante bestimmt die verfügbaren Mechanismen und Schnittstellen.
Funktionen für das Schlüsselmanagement können Bereitstellung, Betrieb, Updates und Service über den gesamten Systemlebenszyklus unterstützen.
Schutzmechanismen brauchen passende Einsatzbedingungen und klare Zuständigkeiten. Hersteller, Integration und Betrieb stimmen deshalb ab, wie Zugriffe, Schlüssel, Updates und Schwachstellen über die Nutzungsdauer behandelt werden.
Verfügbare Schutzfunktionen, Produktversionen und Einsatzbedingungen beschreiben. Sichere Bereitstellung, Softwarepflege und die Informationen für die Integration gehören zur Entwicklungsaufgabe.
Festlegen: Produktstand, Security-Funktionen und Pflegeverfahren.
Kommunikationswege, Systemgrenzen und Zugriffsrechte auf die Umgebung abstimmen. Das Security-Konzept betrachtet auch die Übergänge zwischen Komponenten und ihre Wechselwirkung mit Safety-Funktionen.
Festlegen: Schnittstellen, Berechtigungen und Integrationsprüfungen.
Verantwortliche für Wartung, Updates und den Umgang mit Schwachstellen benennen. Änderungen vor der Übernahme bewerten, prüfen und im freigegebenen Systemstand dokumentieren.
Festlegen: Ansprechpartner, Freigaben und Änderungsabläufe.
Die Normenreihe IEC 62443 unterscheidet Entwicklungsprozess, Komponenten und Systeme. Welche Maßnahmen und Nachweise erforderlich sind, folgt aus der konkreten Rolle, Produktvariante und Anwendung.
SIL 1–4 bezeichnet nach IEC 61508 die Sicherheitsintegrität einer Sicherheitsfunktion. Die erforderliche Stufe ergibt sich aus der Risikobetrachtung und dem anwendbaren Regelwerk.
Norm, Produktstand, Systemgrenzen und Einsatzbedingungen bestimmen den Nachweisumfang. Produktnachweise ersetzen keine Systemvalidierung. Security Levels sind nicht mit SIL gleichzusetzen; für Bestandsprojekte können frühere Normenstände maßgeblich sein.
Produktzertifikate und ihre Geltungsbereiche stellen wir projektbezogen bereit, soweit für die gewählte Ausführung vorhanden.
Wir beginnen mit der Anwendung und klären den erforderlichen Nachweisumfang.